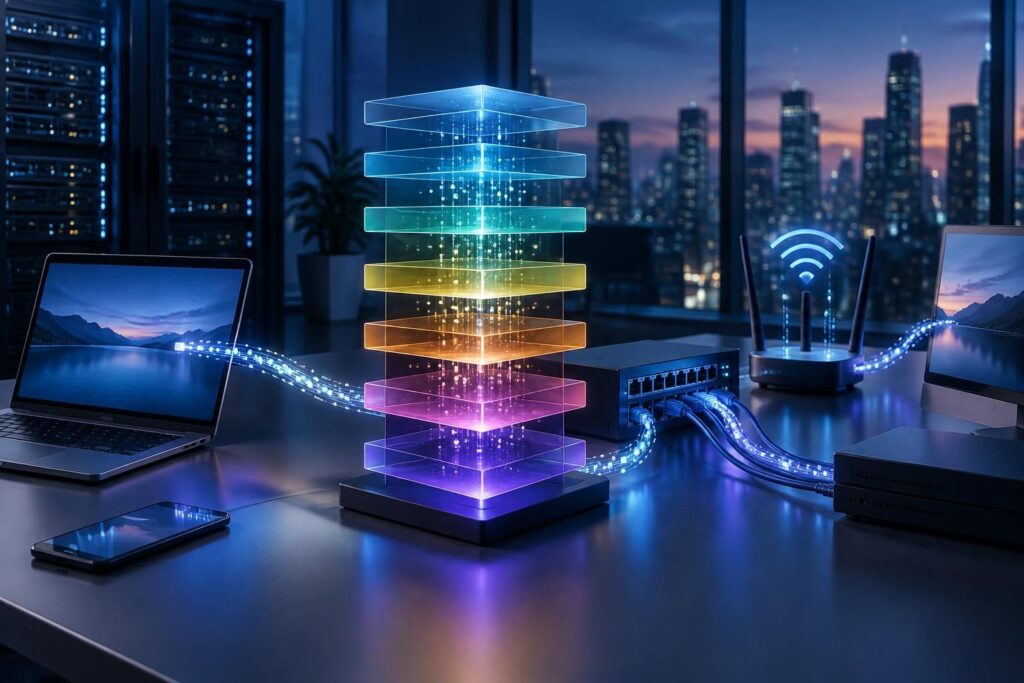
Quand une page ne s’ouvre pas, le problème peut venir du Wi-Fi, d’une adresse IP, d’un port bloqué ou du service lui-même. Le Modèle OSI fournit un repère pour remonter ces pistes sans tout mélanger : sept couches, du signal au logiciel, qui aident à comprendre le trajet des données et à isoler une panne.
L’article en bref
Le Modèle OSI décompose les échanges réseau en sept fonctions faciles à repérer. Ce cadre aide à comprendre les protocoles et à diagnostiquer un incident, même si Internet fonctionne principalement avec la pile TCP/IP.
- Les sept couches : Du support physique aux services utilisés par les applications.
- OSI et TCP/IP : Un modèle de référence face à une pile pratique à quatre couches.
- L’encapsulation : Chaque niveau ajoute des informations avant l’envoi sur le réseau.
- Le diagnostic : Une méthode progressive pour localiser l’origine d’une panne.
Un repère simple pour passer des symptômes réseau à des vérifications concrètes.
Modèle OSI : pourquoi découper les communications en sept couches ?
Le Modèle OSI, pour « interconnexion de systèmes ouverts », est un cadre de référence normalisé par l’ISO. Il décrit la communication entre deux machines en séparant les tâches en sept niveaux, chacun s’appuyant sur les services de celui qui se trouve juste en dessous.
Ce découpage ne signifie pas que les réseaux modernes exécutent une pile OSI stricte. Il sert plutôt de vocabulaire commun : lorsqu’un technicien évoque un problème de couche 3, il désigne généralement une difficulté d’adressage IP ou de routage, et non un défaut de câble.
Les couches OSI, du câble à l’application
Pour suivre un échange, imaginez Léa qui ouvre un site depuis son ordinateur. Sa demande passe par les fonctions applicatives, est organisée pour le transport, reçoit des adresses réseau et locales, puis devient un signal transmis par câble ou par Wi-Fi.
Le tableau résume les responsabilités et les unités de données habituellement associées à chaque niveau. Les exemples sont des repères pratiques : certains protocoles ne se rangent pas parfaitement dans une seule case.
| Niveau | Couche | Unité courante | Rôle et exemples |
|---|---|---|---|
| 7 | Application | Données | Services réseau utilisés par les logiciels : HTTP, DNS, SMTP, SSH |
| 6 | Présentation | Données | Formats, encodage et transformations ; TLS y est parfois associé par convention |
| 5 | Session | Données | Gestion logique des dialogues et des échanges ; RPC en est un exemple classique |
| 4 | Transport | Segment TCP ou datagramme UDP | Communication entre processus, ports, fiabilité selon le protocole |
| 3 | Réseau | Paquet | Adressage IP et acheminement entre réseaux |
| 2 | Liaison de données | Trame | Échanges sur le réseau local, adresses MAC, Ethernet et Wi-Fi |
| 1 | Physique | Bit | Transmission des signaux par câble, fibre ou ondes radio |
Les sept couches en pratique
La couche physique transporte des bits sous forme de signaux. La couche liaison de données organise les échanges locaux en trames et utilise notamment les adresses MAC ; la couche réseau s’appuie sur les adresses IP pour faire circuler les paquets entre différents réseaux.
La couche transport relie les processus grâce aux ports. TCP peut ordonner les données et retransmettre celles qui manquent, tandis qu’UDP privilégie un échange plus léger sans garantir à lui seul la livraison. La couche session décrit la gestion des dialogues, et la couche présentation concerne notamment le format et la transformation des données.
Enfin, la couche application regroupe les services réseau auxquels les logiciels font appel. Elle ne correspond pas au logiciel complet : un navigateur est une application, tandis que HTTP est un protocole applicatif utilisé pour échanger avec un serveur web.
Modèle OSI et TCP/IP : deux façons de représenter le réseau
Sur Internet, les communications reposent sur la suite de protocoles TCP/IP, et non sur une implémentation stricte des sept niveaux OSI. Le modèle TCP/IP décrit souvent quatre couches : Application, Transport, Internet et Accès réseau. La RFC 1122, publiée en 1989, précise des exigences pour les hôtes Internet et fait partie des références historiques de cette architecture.
Les couches Application de TCP/IP rassemblent les niveaux 5 à 7 du Modèle OSI. À l’autre extrémité, l’Accès réseau regroupe généralement les fonctions des niveaux 1 et 2. Cette correspondance reste indicative : les frontières entre les fonctions varient selon les protocoles et les systèmes.
| Modèle TCP/IP | Couches OSI rapprochées | Exemples de fonctions |
|---|---|---|
| Application | Application, Présentation, Session | HTTP, DNS, SSH, formats et échanges applicatifs |
| Transport | Transport | TCP, UDP et ports de communication |
| Internet | Réseau | Adressage IP et routage des paquets |
| Accès réseau | Liaison de données, Physique | Trames locales et transmission sur le média |
Cette différence n’est pas une contradiction. OSI est une carte mentale utile pour classer les fonctions ; TCP/IP décrit les protocoles effectivement employés pour acheminer les données. En dépannage, le premier donne le vocabulaire et le second fournit les mécanismes à examiner.
Encapsulation des données : suivre une requête sur le réseau
À l’émission, chaque niveau reçoit les données de celui qui le précède et leur ajoute des informations de contrôle, souvent placées dans un en-tête. Ce mécanisme, appelé encapsulation des données, transforme progressivement le message en segment, en paquet, en trame, puis en signaux transmis.
Pour reprendre l’exemple de Léa, le contenu HTTP est transporté par TCP, lui-même inclus dans un paquet IP, puis dans une trame Ethernet. À l’arrivée, l’opération inverse, la désencapsulation, permet à chaque niveau de lire ses propres informations et de transmettre le contenu au niveau supérieur.
- Application : les données du service, par exemple une requête HTTP.
- Transport : un en-tête TCP ou UDP avec les ports concernés.
- Réseau : un en-tête IP indiquant les adresses source et destination.
- Liaison : une trame contenant notamment les adresses MAC locales.
- Physique : les bits sont convertis en signaux électriques, lumineux ou radio.
Une capture réseau rend ce chemin visible. Par exemple, avec tcpdump -e, l’option -e affiche les informations de la couche liaison ; une ligne peut montrer les adresses MAC, les adresses IP et les ports TCP au sein du même échange.
Dans une ligne de capture, les adresses MAC indiquent le trajet sur le réseau local, les adresses IP identifient les hôtes à joindre et les ports distinguent les services ou processus. Une seule trame révèle ainsi plusieurs couches imbriquées.
Protocoles réseau : où placer IP, TCP, HTTP, TLS et ARP ?
Associer un protocole à une couche permet de choisir les bons outils de diagnostic. IP et ICMP se situent généralement au niveau réseau, TCP et UDP au transport, tandis que HTTP, DNS ou SSH appartiennent aux services applicatifs.
| Protocole ou technologie | Couche généralement associée | Repère utile |
|---|---|---|
| Ethernet, Wi-Fi | 2 et 1 | Trames locales et transmission sur le média |
| ARP | 2, parfois « 2.5 » | Associe une adresse IPv4 à une adresse MAC sur le réseau local |
| IP, ICMP | 3 | Adressage logique, routage et messages de contrôle |
| TCP, UDP | 4 | Ports et transport entre processus |
| TLS | Entre 4 et 7 selon le contexte | Protège les échanges applicatifs ; son classement OSI n’est pas unique |
| HTTP, DNS, SSH | 7 | Protocoles associés aux services applicatifs |
ARP illustre les limites d’un classement trop rigide. Il est transporté dans une trame Ethernet sans en-tête IP, ce qui le rapproche de la couche 2 ; comme il sert à résoudre une adresse IP en adresse MAC, certains le décrivent aussi comme un protocole « couche 2.5 ».
TLS, utilisé pour sécuriser de nombreux échanges, ne possède pas de position OSI universellement admise. On le rattache parfois à la présentation pour son rôle de chiffrement, mais il s’intercale concrètement entre le transport et les protocoles applicatifs. Le modèle reste utile tant que cette convention est annoncée comme telle.
Équipements réseau et couches de décision
Un répéteur agit principalement au niveau physique, tandis qu’un switch classique prend ses décisions à partir des adresses MAC. Un routeur examine les adresses IP pour faire passer les paquets d’un réseau à un autre.
Les équipements actuels peuvent toutefois intervenir à plusieurs niveaux. Un pare-feu peut filtrer des adresses et des ports, mais aussi inspecter des requêtes applicatives ; un répartiteur de charge peut choisir un serveur selon l’adresse IP et le port, ou analyser une URL au niveau applicatif.
Diagnostic réseau : remonter les couches du bas vers le haut
Pour isoler une panne, une méthode efficace consiste à commencer par les éléments les plus proches du matériel, puis à progresser vers le service demandé. Si le lien physique est coupé, tester HTTP ne donnera pas d’information utile ; si le ping vers la passerelle fonctionne, le câble et une partie du chemin IP sont déjà moins suspects.
- Vérifier les couches 1 et 2 : contrôlez l’état de l’interface, le câble ou la connexion Wi-Fi. Sous Linux,
ip link showaffiche l’état des interfaces ; un problème de pilote USB peut aussi affecter la détection d’un périphérique, comme le détaille ce guide sur les pilotes USB 3.0 sous Windows 10. - Contrôler la liaison locale : examinez les voisins connus avec
ip neigh. Une adresse MAC introuvable peut révéler un souci local, avant même que le trafic ne quitte le réseau. - Tester la couche réseau : vérifiez l’adresse et la route avec
ip addretip route, puis testez la passerelle avecping. Un ping réussi confirme une communication IP vers cette destination, sans prouver que l’application distante fonctionne. - Examiner le transport : vérifiez les ports à l’écoute avec
ss -tulnet testez un port distant avecnc -zv hote port. Un port fermé ou filtré oriente les recherches vers le service, le pare-feu ou le chemin réseau. - Vérifier l’application : utilisez
curl -vpour examiner une requête HTTP,digpour une résolution DNS et les journaux du service pour comprendre une réponse erronée.
Un exemple simple : si Léa peut joindre la passerelle et résoudre le nom du site, mais reçoit une erreur HTTP, le lien local et la résolution DNS ne sont probablement pas la cause principale. La piste se déplace vers le serveur, le protocole applicatif ou la configuration du service.
Les données applicatives peuvent aussi être liées à des traitements en aval : lorsqu’un site répond mais affiche un résultat inattendu, la recherche peut dépasser la connectivité et concerner une requête de base de données. Un exemple de syntaxe est présenté dans ce guide sur les opérateurs AND et LIKE en SQL.
Ce que le Modèle OSI explique moins bien
Les couches 5 et 6 sont rarement séparées nettement dans les applications modernes. Une même bibliothèque peut gérer le format des données, une partie du dialogue et le chiffrement, ce qui explique pourquoi TLS se place difficilement dans une seule case.
Le modèle ne définit pas à lui seul les protocoles réseau à utiliser et n’est pas le logiciel qui tourne sur les serveurs. Il ne faut pas non plus supposer que toutes les fonctions sont strictement successives ou qu’un mécanisme de contrôle d’erreur agit de la même façon à chaque niveau.
Pour mémoriser l’ordre des couches du niveau 1 au niveau 7, une phrase courante est « Pour Le Réseau, Tout Se Passe Automatiquement ». Sur le terrain, retenez surtout le trio IP en couche 3, TCP/UDP en couche 4 et services en couche 7 : ces repères suffisent souvent à orienter les premières vérifications.
Questions courantes sur les couches OSI
À quoi sert le Modèle OSI si Internet utilise TCP/IP ?
Le Modèle OSI fournit un vocabulaire et une méthode pour classer les fonctions réseau et localiser les incidents. TCP/IP correspond à la pile de protocoles couramment déployée sur Internet.
Quelle est la différence entre un paquet et une trame ?
Le paquet est l’unité associée à la couche réseau, notamment IP. Il est transporté dans une trame de couche liaison, utilisée pour acheminer les données sur un réseau local.
À quelle couche se trouve TCP ?
TCP appartient à la couche transport, soit la couche 4 du Modèle OSI. Il utilise des ports et peut assurer l’ordre des données ainsi que la retransmission de segments manquants.
TLS appartient-il à la couche présentation ?
TLS est souvent rapproché de la couche présentation pour son rôle de chiffrement, mais cette attribution est conventionnelle. Dans les échanges réels, il se place entre le transport et les protocoles applicatifs.
Par quelle couche commencer pour diagnostiquer une panne ?
Commencez par vérifier le lien physique et la connexion locale, puis progressez vers IP, les ports et enfin le service applicatif. Cette approche évite de tester une couche supérieure alors que le support ne fonctionne pas.